Les faits récents et l’enjeu concret pour les éditeurs WordPress
Les assistants et agents IA se multiplient, remontent au niveau des appareils et des navigateurs et redéfinissent la façon dont les internautes posent des questions et reçoivent des réponses. Pour un éditeur WordPress, cela crée deux changements concrets : une exposition accrue aux appels vers des modèles externes (via plugins, widgets ou formulaires conversationnels) et une évolution des attentes des moteurs et des utilisateurs vers des contenus pensés pour des parcours assistés par IA. Le risque opérationnel est double : des enjeux de conformité (transparence, DPIA, traitement des données personnelles) et une dégradation possible du SEO et de l’expérience si les contenus assistés ne sont pas traçables ni signalés. Ce guide priorise, dans l’ordre, ce qu’il faut vérifier, appliquer et piloter techniquement et éditorialement pour intégrer ou héberger des agents IA en limitant les risques juridiques, SEO et sécurité, et pour lancer un pilote rapide et contrôlé sur WordPress.
Conseil pratique
Un premier test doit rester limité, mesurable et réversible. Voici quatre étapes concrètes pour commencer.
- Inventorier un point d’entrée unique (ex. widget de recherche ou formulaire) pour limiter le périmètre du test.
- Déployer l’intégration dans une sandbox : anonymiser ou masquer les données personnelles avant tout appel externe.
- Router les appels via un proxy centralisé et afficher un label clair indiquant que la réponse est assistée par IA.
- Collecter les logs et mesures (taux d’engagement, satisfaction) pendant le POC pour décider de l’étape suivante.
Gouvernance et conformité : obligations à traiter avant tout déploiement
Priorités légales et de gouvernance
Avant tout déploiement, il faut désigner clairement les responsabilités. Identifier le responsable de traitement, nommer un référent IA ou RSSI et impliquer le DPO lorsque nécessaire. Formaliser la décision d’intégrer un agent IA dans un registre des traitements et dans une politique interne qui précise finalités, risques et prestataires.
Évaluation des risques et DPIA
Tout envoi de données à un modèle externe doit être précédé d’une analyse d’impact (DPIA) centrée sur la nature des données transmises (personnelles, sensibles), la finalité du traitement, la durée de conservation et les mesures techniques mises en place. Documenter cette analyse permet de démontrer le niveau de contrôle lors d’un audit ou d’une demande de contrôle.
Base légale, consentement et mentions
Il convient de définir la base légale applicable : le consentement explicite pour les traitements sensibles ou les interactions identifiantes, et l’utilisation d’un fondement alternatif (intérêt légitime) avec des précautions documentées le cas échéant. Mettre à jour les mentions légales, la politique de confidentialité et prévoir des écrans de consentement explicites pour les fonctionnalités IA et pour toute transmission de données vers des tiers.
Traçabilité et transparence opérationnelle
Exiger la journalisation des interactions est indispensable : horodatage, type d’input, identifiant de session, fournisseur utilisé. Ces logs doivent être conservés de façon sécurisée et hors portée publique. Prévoir un affichage visible qui indique quand une réponse est fournie ou assistée par une IA, avec un court texte de provenance et un lien vers la politique de confidentialité.
Contrats et garanties fournisseurs
Les contrats avec les fournisseurs d’API IA doivent intégrer des clauses précises sur la protection des données, la chaîne des sous-traitants, les durées de conservation, la possibilité d’audits et des SLA de sécurité et de disponibilité. Favoriser des options d’hébergement localisées et des garanties sur la non-réutilisation des données lorsque cela est disponible.
Processus opérationnels avant mise en production
Définir un processus de revue préalable : inventaire des flux de données, DPIA, tests en environnement isolé, revue juridique, validation par le RSSI et le responsable produit. Tenir un registre évolutif des intégrations IA pour faciliter les audits et les revues périodiques.
Architectures techniques indispensables pour limiter les risques
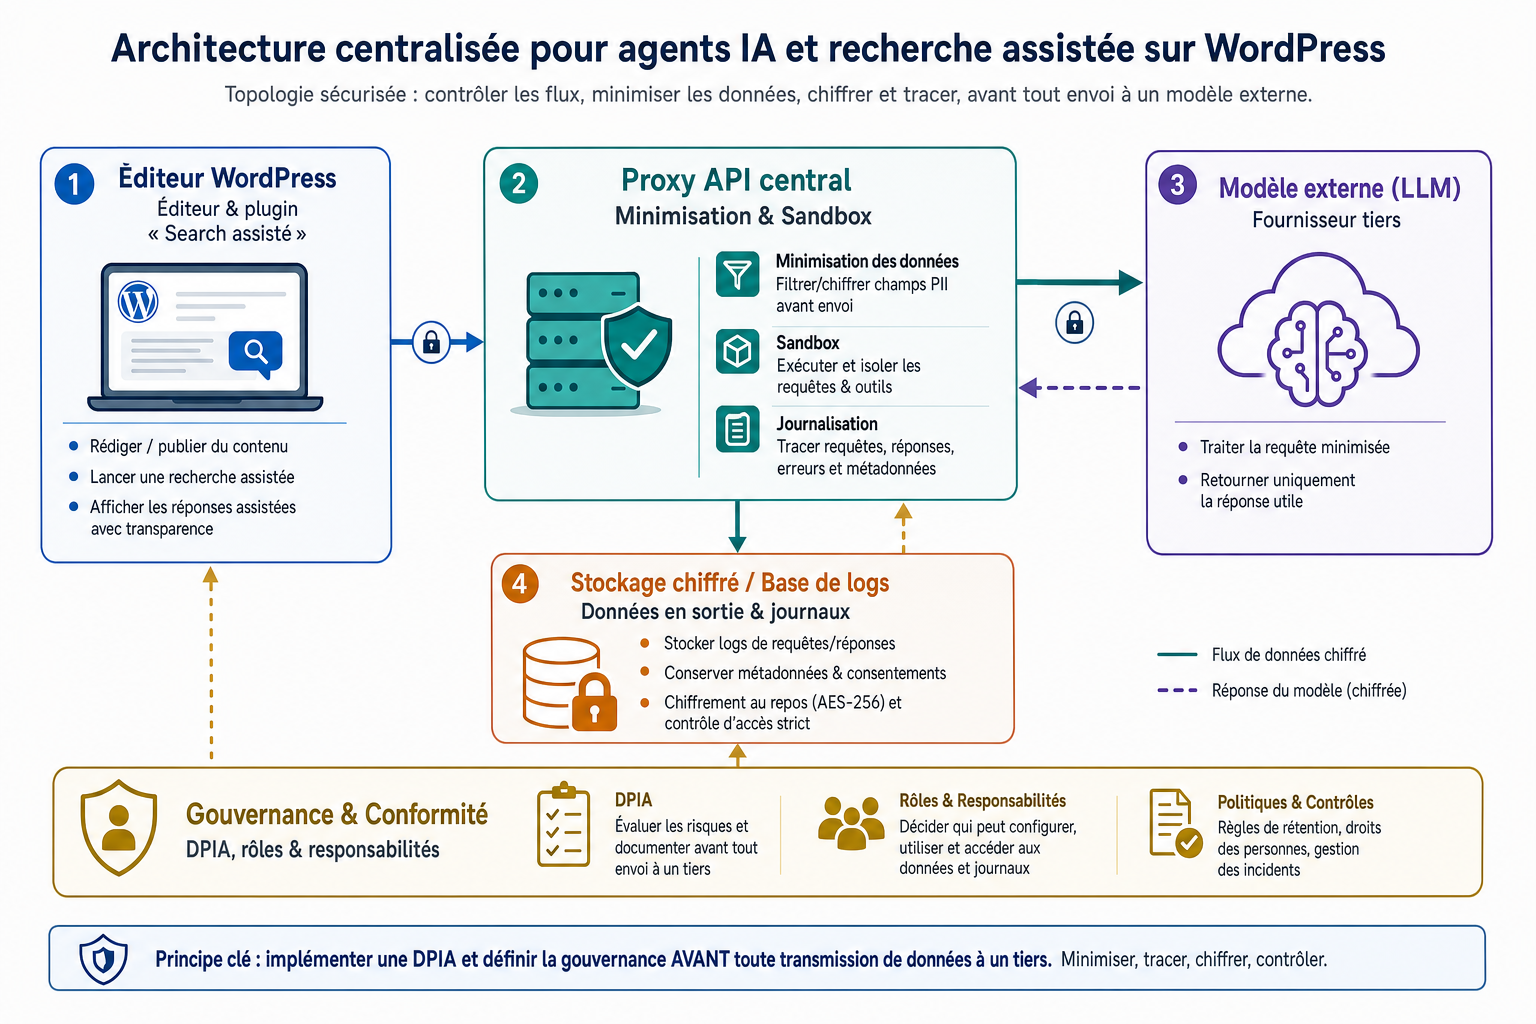
Séparer rigoureusement les environnements : sandbox pour tests d’agents, staging pour validation et production isolée. Placer une couche d’orchestration centrale (proxy) qui centralise les appels API afin d’appliquer quotas, chiffrer les communications en transit et contrôler le routage vers des fournisseurs choisis selon SLA et localisation. Journaliser les prompts et les inputs pertinents, chiffrer les stockages sensibles et limiter la durée de rétention des logs. Appliquer des règles de minimisation : anonymiser ou masquer les données personnelles avant tout appel, éviter l’envoi de champs inutiles. Prévoir des mécanismes de secours : possibilité de désactivation progressive des fonctionnalités IA, réponses de secours ou cache de réponses vérifiées pour limiter l’impact d’une indisponibilité ou d’une baisse de qualité. Enfin, isoler les extensions : n’autoriser les plugins à réaliser des appels IA qu’à travers l’API centrale de la plateforme, et soumettre ces extensions à des scans de sécurité et à une revue de code avant publication en production.
Expérience utilisateur et SEO : construire pour la recherche assistée
Signalement et provenance des réponses
Affichez clairement lorsqu’une réponse est fournie ou augmentée par une IA. Utiliser un label visible, un court texte de provenance (fournisseur ou type d’assistance) et un lien vers la politique de confidentialité permet de réduire le risque réglementaire et d’améliorer la confiance utilisateur.
Rédiger pour les parcours assistés par IA
Adapter le processus éditorial pour produire des contenus utilisables par des agents : réponses claires, structuration par intentions, FAQ enrichies et extraits précis. Favoriser des contenus actionnables et vérifiés, et ajouter des métadonnées structurées pour aider les agents à extraire, citer et relier correctement l’origine des informations.
Conserver le contrôle SEO
Surveiller l’impact des réponses assistées sur les signaux SEO clés : trafic organique, taux de clic et positionnement des pages sources. Éviter de publier des contenus générés automatiquement sans valeur ajoutée. Maintenir des versions humaines vérifiées des pages prioritaires et utiliser des balises adaptées pour signaler le contenu généré ou assisté.
Design conversationnel et parcours hybrides
Concevoir les interfaces de dialogue en tenant compte des limites des agents : afficher ventilation source/réponse, proposer une option de correction par l’utilisateur, offrir un bouton « vérifier la source » et la possibilité d’escalade vers le contenu éditorial complet. Gérer les temps de latence et fournir des messages d’erreur compréhensibles en cas de problème.
Mesure et itération
Mesurer spécifiquement les interactions IA : taux d’engagement des réponses assistées, taux de satisfaction, volume d’appels externes et coûts API. Utiliser ces métriques pour ajuster les prompts, les modèles et les règles de routage afin d’améliorer qualité, coût et conformité au fil du pilote.
Conclusion
L’intégration ou l’hébergement d’agents IA sur WordPress est une opportunité qui exige une feuille de route concrète : formaliser la gouvernance et réaliser des DPIA, sécuriser l’architecture (proxy, sandbox, journalisation), adapter l’UX et la production de contenu pour la recherche assistée, et verrouiller la chaîne de confiance des extensions et fournisseurs. Priorité immédiate : inventorier les points d’entrée IA de votre site et lancer une preuve de concept en sandbox avec règles strictes de minimisation des données et mentions visibles. Ensuite, formaliser contrats et DPIA avant tout déploiement large et progresser par paliers en mesurant et corrigeant.
- Inventorier points d’entrée IA (plugins, widgets, formulaires).
- Lancer un POC en sandbox avec anonymisation des données.
- Documenter DPIA et clauses contractuelles avant mise en production.
- Mettre en place un proxy centralisé, journalisation et mécanismes de secours.
- Mesurer interactions IA et itérer sur prompts, modèles et routage.
Points clés à retenir
- Priorité à la gouvernance : désigner responsabilités, documenter les traitements et réaliser une DPIA avant tout envoi de données à un modèle externe.
- Architecture centralisée : proxy API, sandbox, journalisation et règles de minimisation pour contrôler les flux, chiffrer les données et limiter l’impact opérationnel.
- Adapter l’édition et l’UX : signaler les réponses assistées, structurer les contenus pour la recherche assistée et mesurer l’impact SEO et utilisateur.
Foire Aux Questions
Faut-il réaliser une DPIA avant d’envoyer des données à un modèle externe ?
Oui. Le brouillon précise qu’un envoi de données à un modèle externe doit être précédé d’une analyse d’impact (DPIA) centrée sur la nature des données, la finalité et les mesures techniques.
Dois-je demander un consentement explicite aux utilisateurs ?
Le texte recommande de définir la base légale : le consentement explicite pour les traitements sensibles ou identifiants, et de prévoir des écrans de consentement visibles pour les fonctionnalités IA et toute transmission à des tiers.
Comment limiter le risque SEO lié aux contenus assistés ?
Maintenir des versions humaines vérifiées des pages prioritaires, éviter de publier automatiquement du contenu sans valeur ajoutée et surveiller trafic, taux de clic et positionnement des pages sources, selon les préconisations du brouillon.
Faut-il héberger les modèles en local plutôt que d’utiliser des API tierces ?
Le document conseille de favoriser des options d’hébergement localisées et des garanties de non-réutilisation des données lorsque disponibles, sans imposer une unique solution technique.
Quels éléments doivent figurer dans la journalisation des interactions ?
Le brouillon indique d’exiger horodatage, type d’input, identifiant de session et fournisseur utilisé, en conservant ces logs de façon sécurisée et hors portée publique.
Marques citées
WordPress
Site officielCMS open source de reference pour creer, gerer et faire evoluer des sites web.
CNIL
Site officielAutorite francaise de reference pour la protection des donnees personnelles et la conformite.
Sources et Références
- Create More Helpful Content For AI Search With 9 Practical Workflows [Webinar]
- Plus besoin d’applications : ce smartphone IA veut tout faire à votre place
- Detailed plugin guidelines - WordPress Developer Resources
- Page générale CNIL - intelligence artificielle (orientation et recommandations)
- Réglementation européenne sur l'intelligence artificielle (AI Act) - informations générales
Pourquoi cet article
Angle proposé Face à des signaux récents - le dirigeant de Cloudflare comparant l'optimisation pour agents IA à une nouvelle forme de SEO, les initiatives de NVIDIA et Apple sur des modèles et assistants « agentic », et les recommandations pratiques pour...