Introduction et déclencheurs récents : agents auto‑hébergés, plateformes et gouvernance
Les responsables communication et les éditeurs WordPress sont aujourd’hui confrontés à un choix concret : intégrer des agents IA pour automatiser des tâches éditoriales tout en conservant contrôle et conformité. Plusieurs sources publiques rendent ce scénario pertinent : Programmez! mentionne l’existence d’agents conçus pour l’auto‑hébergement (l’agent « Bob » lié à IBM), ZDNet indique que certaines plateformes demanderont une « action très explicite » pour autoriser des agents côté client, et des notes de ZDNet Morning alertent sur le Shadow IT et le risque de fuites de données. Le Journal du Net place la DSI comme « architecte de l’action numérique », ce qui déplace la gouvernance au cœur du projet. Résultat : il devient possible et pertinent de lancer des POC WordPress auto‑hébergés, mais seulement si l’architecture, les processus et la supervision limitent les risques pour la marque, les données et le SEO.
Conseil pratique
Un test rapide permet de vérifier les gains sans exposer le site ni la marque.
- Déployez l’agent dans un environnement isolé et connectez‑le à une sandbox WordPress (brouillons uniquement).
- Activez des permissions API restreintes, chiffrez prompts/outputs et loggez toutes les actions.
- Faites valider systématiquement les contenus par des éditeurs humains et mesurez qualité éditoriale et indicateurs SEO.
Quels enjeux concrets pour un site WordPress : risques, tensions et impacts opérationnels
Contrôle versus automatisation
L’automatisation réduit des tâches répétitives (rédaction assistée, suggestions, distribution), mais déléguer des actions de publication implique un risque d’erreur éditoriale et de rupture de ton de marque. Pour un site WordPress, la règle opérationnelle est simple : l’agent peut proposer et préparer des contenus, mais la publication doit rester soumise à une validation humaine pour les rubriques sensibles.
Données, conformité et Shadow IT
Héberger l’agent en interne limite l’envoi de prompts et de contenus à des tiers, ce qui facilite la maîtrise RGPD et contractuelle ; toutefois, cela impose des mesures techniques et organisationnelles : chiffrement au repos et en transit, gestion des clefs, contrôle d’accès et journalisation. Les alertes sur le Shadow IT montrent aussi qu’un POC lancé sans supervision peut générer des traitements non autorisés ou des fuites.
Qualité éditoriale et SEO
Un agent bien configuré peut améliorer le maillage sémantique et accélérer la production, mais sans garde‑fous il produit des duplications, des textes faibles ou des modifications inadaptées du balisage (méta, canonical). Pour protéger le référencement, il faut imposer des règles de post‑édition humaine, contrôler les versions, et automatiser des vérifications SEO avant toute mise en ligne.
Contraintes plateformes et expérience utilisateur
Les politiques des écosystèmes clients (ex. exigence d’actions explicites pour activer des agents) imposent de concevoir des UX claires pour l’activation des agents côté éditeur et des parcours alternatifs pour les environnements restreints. Sur WordPress, cela passe par des flows d’autorisation explicites et des messages clairs pour les contributeurs.
Gouvernance et rôle de la DSI
La réussite dépend d’une gouvernance partagée : la DSI définit l’infrastructure, les accès, les cycles de mise à jour et les procédures d’escalade ; la communication définit les règles éditoriales et les seuils de validation. Sans ce cadre, le projet risque d’engendrer du Shadow IT, des brèches de conformité et des pertes de qualité.
Choisir cloud public ou auto‑hébergé : critères métier clairs
Le choix entre un agent cloud géré et un agent auto‑hébergé se décide sur quatre critères métiers : sensibilité des données (préférer l’auto‑hébergé si vous traitez des données personnelles ou des secrets), capacité opérationnelle (compétences DevOps et sécurité nécessaires pour l’auto‑hébergement), coûts cachés (exploitation, mise à jour, sauvegardes) et besoin d’intégration rapide (une offre gérée accélère le déploiement). À cela s’ajoutent des contraintes pratiques : latence, obligations contractuelles et traçabilité. Pour un site vitrine d’entreprise, un POC sur infrastructure privée ou cloud privé permet de tester sans exposer les prompts à des tiers ; pour des équipes sans maturité technique, une solution managée peut suffire, à condition d’obtenir des garanties écrites sur la confidentialité et la non‑rétention des prompts.
Plan d’action opérationnel pour WordPress : architecture, intégration et POC sécurisé
Architecture recommandée
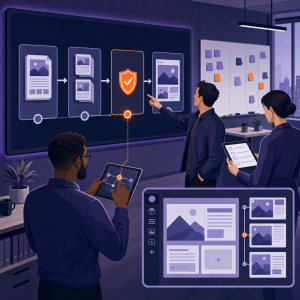
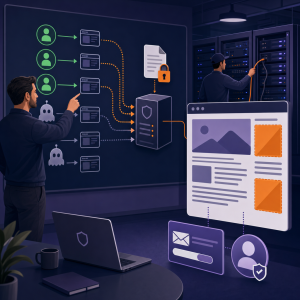
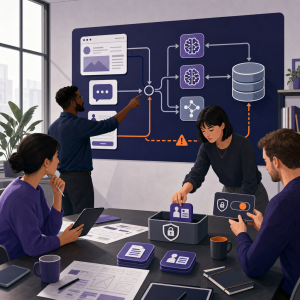
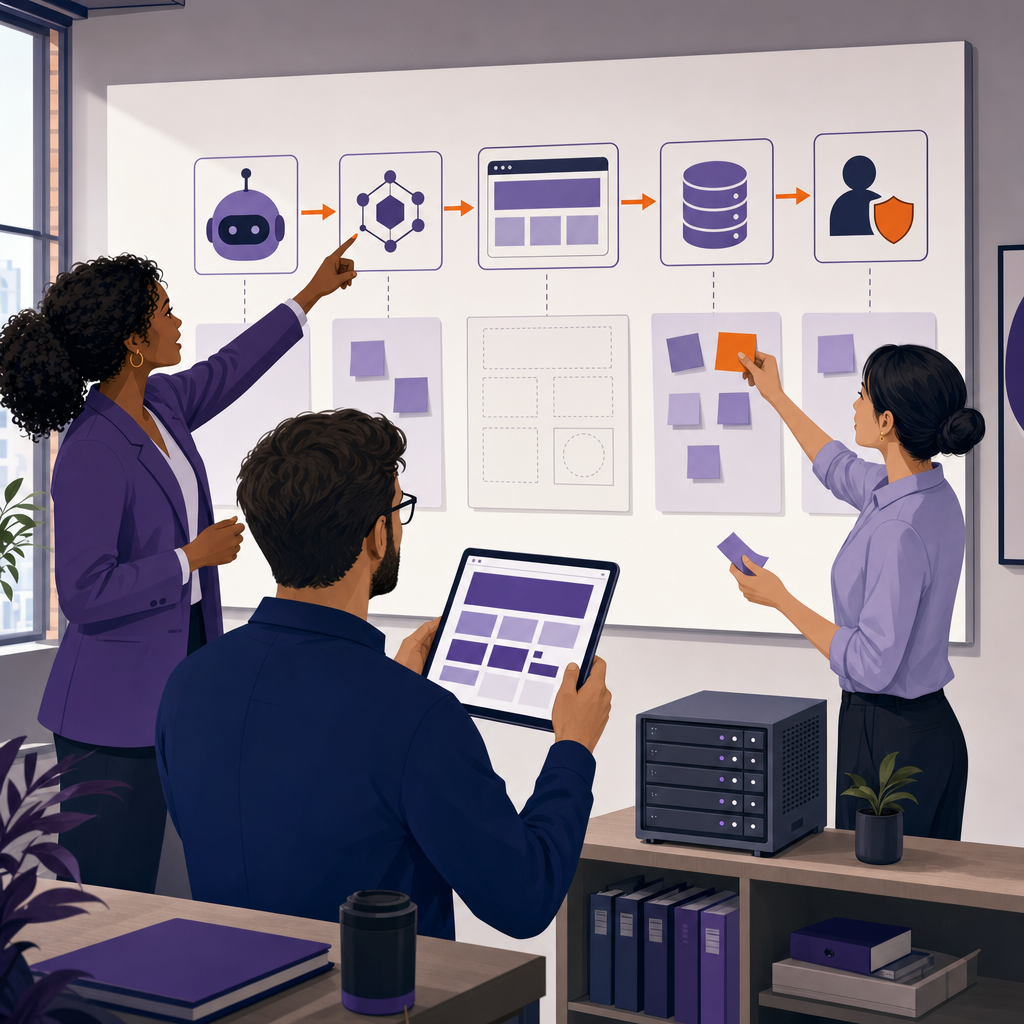
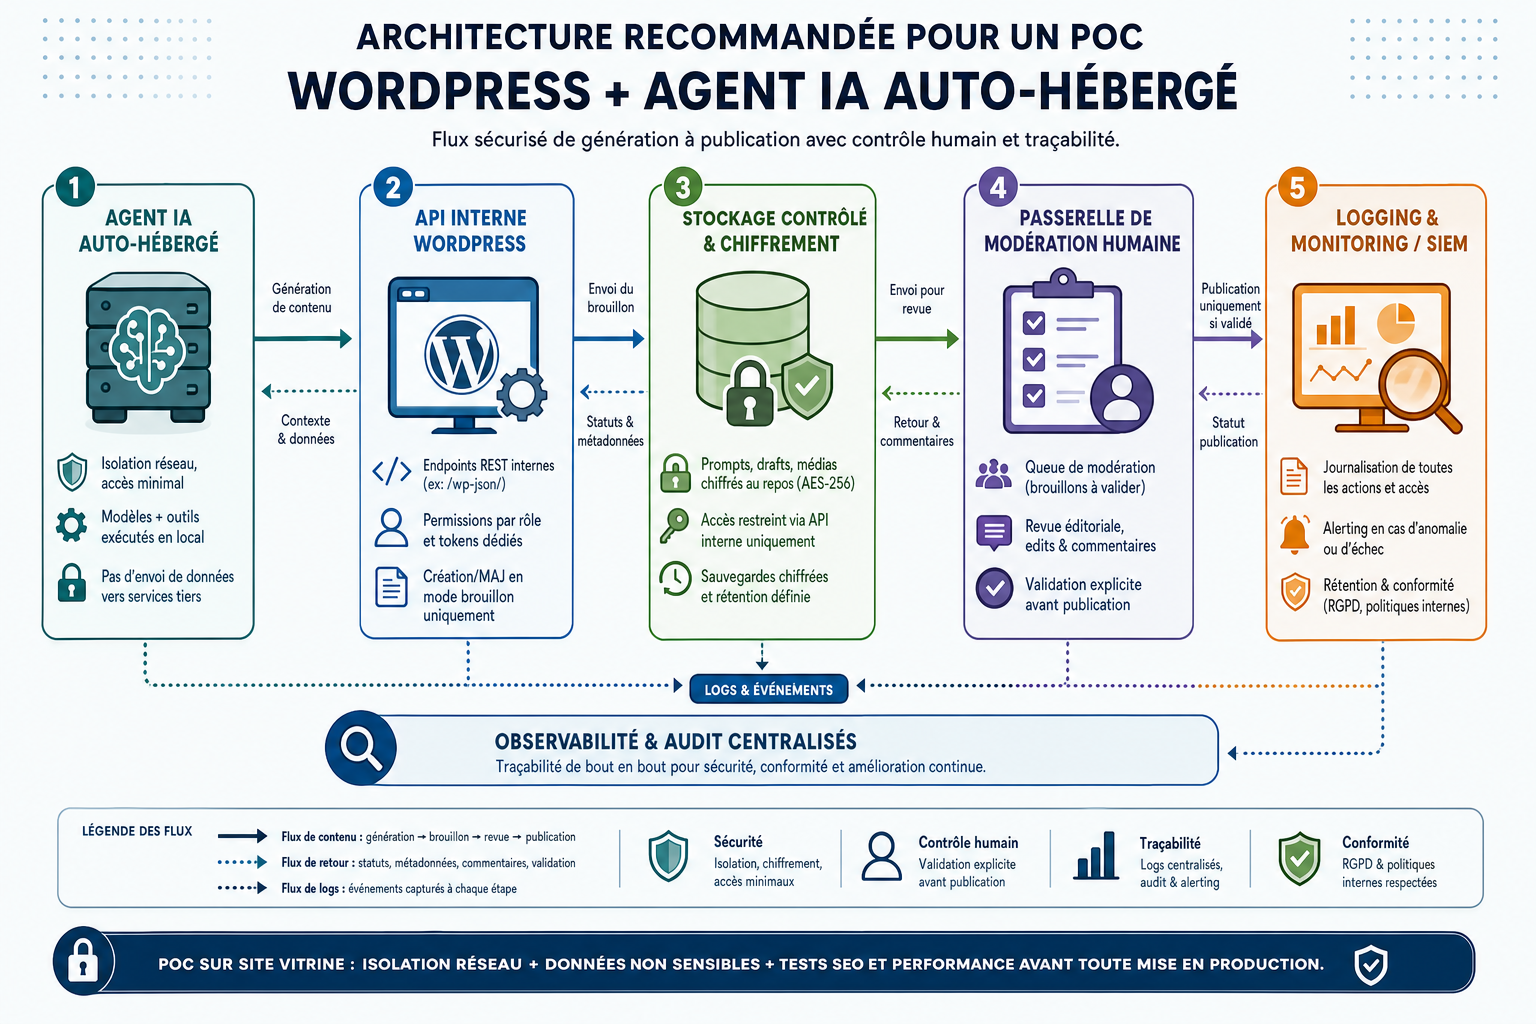
Schéma central : agent IA auto‑hébergé communiquant avec une API interne WordPress authentifiée, un stockage contrôlé pour prompts/outputs/journaux et une passerelle de validation humaine qui commande la publication finale. Ajouter un module de modération automatique en amont et une queue pour validation humaine. Sécuriser les liaisons par TLS, gérer les secrets via un vault, et appliquer RBAC pour limiter les actions de l’agent (par exemple : brouillon uniquement, pas de publication directe sans approbation).
Checklist minimale d’intégration (à implémenter avant tout POC)
- Permissions API restreintes : comptes machine avec scopes limités.
- Prompts et outputs chiffrés au repos ; accès restreint via vault.
- Logging détaillé (qui, quoi, quand) conservé selon politique interne.
- Modération en deux niveaux : filtrage automatique + validation humaine avant publication.
- Versioning et rollback des contenus (révisions WordPress activées).
- Tests SEO automatisés pré‑publication : méta, canonical, balisage.
- Quotas, backoff et alertes en cas d’erreurs récurrentes de l’agent.
- Tests de compatibilité avec plugins SEO, cache et sécurité installés.
POC sécurisé en trois étapes
Préparation : déployez l’agent en environnement isolé et connectez‑le à une sandbox WordPress. Définissez cas d’usage limités (par ex. suggestions de titres, méta descriptions, brouillons d’articles) et documentez les règles d’acceptation.
Test contrôlé : activez le mode « brouillons seulement ». Exécutez scénarios, instrumentez logs et métriques SEO, faites valider systématiquement par des éditeurs humains et corrigez les prompts et règles selon les retours.
Évaluation et montée : analysez la qualité éditoriale et les indicateurs SEO ; formalisez SLA internes et règles de gouvernance. Décidez d’un déploiement limité (rubriques non sensibles, double validation) ou d’un arrêt et d’un réajustement.
FAQ courte pour les décideurs
Quel impact sur le SEO ?
Si les contrôles (versioning, post‑édition, tests SEO) sont en place, l’impact peut être neutre ou positif via optimisation sémantique ; sans garde‑fous, le risque porte sur la duplication et la dégradation du balisage.
Qui porte la responsabilité éditoriale ?
La responsabilité reste partagée : la communication définit la ligne, la DSI fournit l’infrastructure et la traçabilité ; la publication finale doit être validée par une personne identifiée.
Et la fuite de données ?
L’auto‑hébergement réduit l’exposition aux tiers mais n’élimine pas le risque : chiffrement, gestion des clefs et journalisation sont indispensables pour limiter les fuites.
Compatibilité avec les plugins ?
Il faut tester les interactions avec les plugins de cache, SEO et sécurité : certains caches peuvent retarder la visibilité des changements, et des règles de sécurité peuvent bloquer les APIs machine.
Quelle charge sur la performance ?
L’agent et la couche d’intégration ajoutent de la latence côté back‑office ; séparer l’exécution de l’agent (workers) de l’instance publique WordPress évite d’impacter l’expérience visiteur.
Conclusion : étapes prioritaires pour lancer un POC WordPress contrôlé
Commencez par un POC limité et gouverné : isolez l’agent, protégez prompts et logs, imposez une validation humaine et mesurez l’effet sur la qualité éditoriale et le SEO. Associez la DSI dès la conception pour définir accès, chiffrement et reporting, et limitez la mise en production à des sections non sensibles avec double validation. Les livrables immédiats à préparer sont un schéma d’architecture, une fiche synthétique pour décideurs et un bloc « démarrage rapide » reprenant les trois étapes du POC. Avancez par itérations courtes : l’automatisation est utile, mais elle doit d’abord prouver qu’elle conserve la maîtrise des contenus et protège la marque.
Points clés à retenir
- Les sources récentes évoquent l’émergence d’agents IA conçus pour l’auto‑hébergement et une attention accrue des plateformes sur l’activation des agents, rendant le cas d’usage pertinent pour WordPress.
- Gouvernance et DSI deviennent centrales : contrôle des accès, chiffrement, journalisation et validation humaine sont nécessaires pour limiter Shadow IT, fuites et impacts SEO.
- Un POC sécurisé sur WordPress suit des étapes simples : isolation de l’agent, intégration en mode brouillon, validation humaine et tests SEO avant toute production.
Foire Aux Questions
Quel impact sur le SEO si j’intègre un agent IA ?
Avec versioning, post‑édition humaine et vérifications SEO automatiques, l’impact peut être neutre ou positif. Sans garde‑fous, le risque porte sur la duplication et la dégradation du balisage (meta, canonical).
L’auto‑hébergement élimine‑t‑il le risque de fuite de données ?
Non. L’auto‑hébergement réduit l’exposition à des tiers mais exige chiffrement, gestion des clés et journalisation pour limiter les fuites ; ces mesures restent indispensables.
Qui doit porter la responsabilité éditoriale ?
La responsabilité reste partagée : la communication fixe la ligne éditoriale et la DSI fournit l’infrastructure et la traçabilité. La publication finale doit être assurée par une personne identifiée.
Doit‑on préférer le cloud géré ou l’auto‑hébergé ?
Le choix dépend de la sensibilité des données, des compétences opérationnelles et des coûts d’exploitation. L’auto‑hébergé privilégie le contrôle ; une offre managée peut accélérer le déploiement si des garanties de confidentialité sont fournies.
Comment limiter l’impact performance sur l’instance publique ?
Séparez l’exécution de l’agent (workers) de l’instance publique WordPress et imposer des quotas/queues pour éviter d’augmenter la latence côté visiteur.
Marques citées
WordPress
Site officielCMS open source de reference pour creer, gerer et faire evoluer des sites web.
Acteur cite dans cet article, a completer si vous souhaitez enrichir la fiche marque.
Sources et Références
- Avec les agents IA, la DSI devient l'architecte de l'action numérique
- IA agentique : l'État en généralise l'usage, il lui reste à gouverner la décision
- Fuite de données à l’ANSSI : une enquête est ouverte
- Article ZDNet sur la politique d'Apple concernant l'ouverture aux agents (ex. exigence d'une 'action très explicite')
- ZDNet Morning - mises en garde sur Shadow IT et fuites de données liées aux agents IA
- Article Programmez! mentionnant l'agent 'Bob' d'IBM et l'option d'auto‑hébergement
- Programmez! - mention d’un agent conçu pour l’auto‑hébergement (agent « Bob » lié à IBM)
- ZDNet - politique des plateformes exigeant une « action très explicite » pour activer des agents côté client
- ZDNet Morning - alertes sur le Shadow IT et le risque de fuites de données liées aux agents
- Journal du Net - évolution du rôle DSI vers « architecte de l’action numérique »
Pourquoi cet article
L'Agent IA a identifié ce sujet comme pertinent pour l'audience tech actuelle.