Accroche : un double mouvement qui change la donne pour les paiements en ligne
Les frameworks d'agents autonomes capables d'orchestrer des appels API convergent aujourd'hui avec des APIs de paiement programmatiques largement déployées : conséquence concrète, des « agents‑payeurs » peuvent initier et finaliser des achats sans intervention humaine. Pour un site WordPress qui utilise WooCommerce ou accepte des paiements, cela crée une double réalité immédiate : une opportunité d'automatisation des parcours clients et un risque accru si des clés, tokens ou endpoints sont exposés. La conformité européenne (PSD2/SCA) et les exigences PCI continuent de s'appliquer aux flux automatisés, ce qui oblige une revue rapide des accès, des flux et des pratiques opérationnelles. Cet article explique comment vérifier votre exposition, quelles mesures techniques et procédurales prioriser, comment intégrer des solutions de paiement hébergées et tokenisées, et comment aligner vos pratiques sur les obligations réglementaires et de sécurité, pour permettre des décisions rapides et structurées des équipes produit, sécurité et exploitation.
Conseil pratique
Un premier test rapide pour évaluer et réduire le risque d’agents‑payeurs sur votre site WordPress.
- Inventoriez en 30-60 minutes : listez clés API, tokens, plugins de paiement, comptes admin et webhooks.
- Activez MFA sur tous les comptes administrateurs et révoquez les comptes inactifs ou non justifiés.
- Pour un produit de test, basculez vers un checkout hébergé ou activez la tokenisation côté PSP et vérifiez que le site n’expose pas de données de carte.
- Surveillez pendant 48-72 heures les logs d’accès et les appels aux endpoints critiques, et alertez sur volumes ou tentatives anormales.
Cartographier l’exposition : que vérifier en priorité
Points d'entrée et privilèges à inventorier
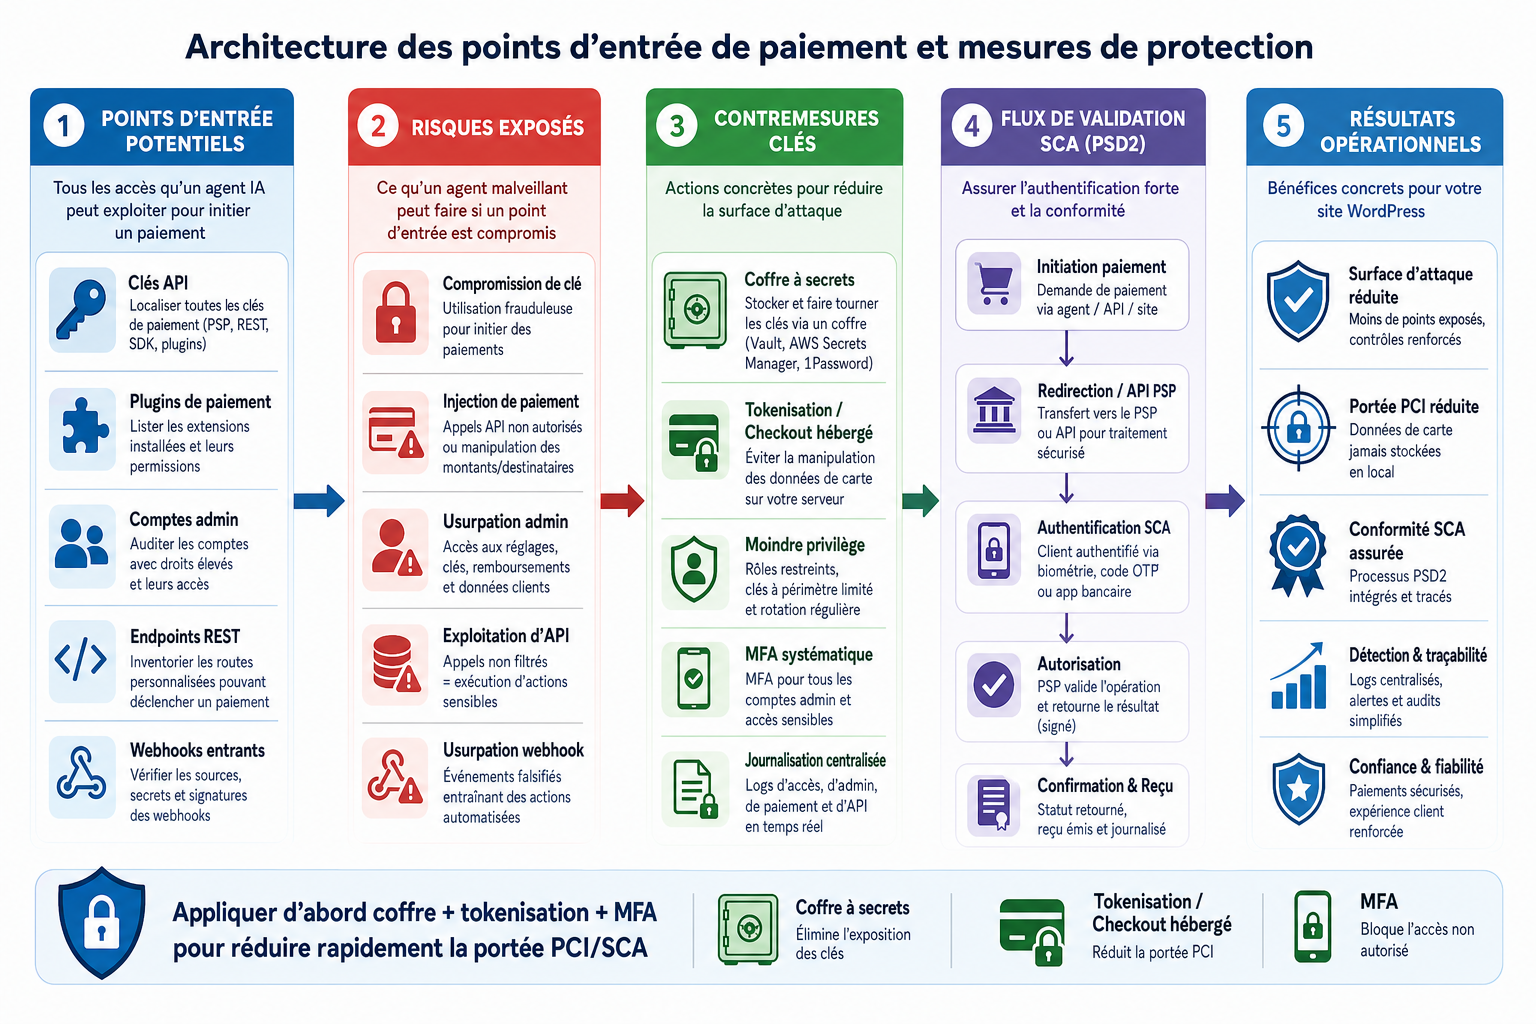
Commencez par identifier tous les accès capables d'initier un paiement : comptes API fournis par le prestataire de paiement, clés et tokens intégrés dans des plugins, comptes administrateurs WordPress, et accès serveur (SSH, CI/CD). Repérez les plugins ou intégrations qui appellent des APIs tierces pour créer des commandes ou lancer des paiements, par exemple des passerelles de paiement ou des outils d'automatisation connectés à votre boutique. Documentez qui, parmi les personnes, services et processus automatisés, peut utiliser ces APIs et appliquez le principe du moindre privilège : chaque compte doit avoir seulement les droits nécessaires.
Flux de paiement à cartographier
Cartographiez le parcours complet depuis la création du panier jusqu'à l'autorisation et au règlement : points de déclenchement WooCommerce, webhooks entrants et sortants, endpoints REST exposés. Identifiez si le paiement est traité via une API serveur (ex. Payment Intents, tokens) ou via un checkout hébergé/redirect : ce choix modifie la portée PCI et les contraintes liées à la SCA. Tracez aussi les liens techniques entre votre front-end, votre back-end et les systèmes tiers pour repérer où une automatisation pourrait prendre le relais.
Vulnérabilités opérationnelles à prioriser
Recherchez les clés et tokens stockés hors d'un coffre sécurisé, non chiffrés ou copiés dans des dépôts. Vérifiez l'exposition publique des endpoints REST et la présence de comptes administrateurs inactifs ou protégés faiblement. Priorisez ce qui, en cas de compromission, permettrait de lancer des paiements sans validation humaine : tokens réutilisables, webhooks non authentifiés, endpoints capables de créer et valider des commandes.
Checklist d'audit rapide (exploitable)
- Inventaire des clés API et tokens : qui, où, niveau d'accès, date de rotation.
- Inventaire des plugins de paiement et des automatisations pouvant créer/valider des commandes.
- Contrôles d'accès : MFA sur comptes admin, revue des rôles, vérification des comptes inactifs.
- Tests simples en environnement contrôlé : vérifier l'accès public aux endpoints sans authentification.
Actions techniques prioritaires à lancer immédiatement
Protégez d'abord les crédentiels et réduisez la portée PCI : déplacez clés et tokens vers un coffre sécurisé (secret manager), activez la tokenisation ou migrez vers des checkouts hébergés proposés par votre PSP, et retirez toute logique de paiement sensible du code ou de plugins non audités. Appliquez le principe du moindre privilège aux comptes et APIs des automatisations, exigez une authentification forte (MFA) pour tous les comptes administrateurs, restreignez les accès REST aux flux nécessaires et limitez les adresses IP si possible. Déployez un pare‑feu applicatif (WAF) pour bloquer les appels suspects et mettez en place une journalisation détaillée des actions critiques (création et validation de commandes, utilisations de clés API) avec alertes sur volumes inhabituels ou tentatives répétées. Enfin, procédez à une rotation immédiate des clés potentiellement exposées et documentez la procédure de renouvellement pour accélérer les réponses futures.
Conformité et procédures : adapter vos flux à la PSD2 et au PCI
Aligner les flux sur la SCA (PSD2)
La SCA s'applique à de nombreuses transactions européennes et exige des étapes d'authentification adaptées. Privilégiez des flux compatibles avec ces exigences, par exemple des flux basés sur Payment Intents ou des checkouts fournis par le prestataire de paiement qui intègrent nativement l'authentification. Là où des exemptions existent (paiements initiés par le marchand, faible montant, trusted beneficiary), documentez précisément les conditions et travaillez avec votre prestataire pour bénéficier des exemptions sans créer de vecteur d'abus ; toute exemption doit faire l'objet d'une traçabilité et d'une revue régulière.
Réduire la portée PCI
Favorisez les solutions de paiement hébergées ou la tokenisation fournie par le PSP : elles limitent la quantité de données de carte traitées par votre site et réduisent la portée des obligations PCI. Si vous continuez à traiter des données de carte, appliquez les contrôles PCI pertinents tels que chiffrement des données en transit et au repos, segmentation réseau et politiques d'accès strictes, et planifiez les audits nécessaires pour démontrer la conformité auprès des organismes compétents.
Procédures opérationnelles et journalisation
Formalisez des procédures pour les paiements automatisés : définition claire de qui peut approuver l'activation d'un agent‑payeur, fréquence des audits et plan de réponse à incident. Conservez des journaux d'audit immuables pour toute création et validation de commande ainsi que pour l'utilisation des clés API ; ces logs sont essentiels pour prouver des mesures de contrôle en cas de contrôle réglementaire. Prévoyez des tests réguliers simulant des abus d'agents et un processus de revue des exemptions SCA avec votre PSP et, si nécessaire, votre conseiller juridique afin d'ajuster les règles d'authentification et les mécanismes d'alerte.
Conclusion : feuille de route courte et priorités opérationnelles
Considérez l'arrivée des agents‑payeurs comme un déclencheur pour renforcer en priorité trois axes : isolation et gestion stricte des clés et tokens via un coffre et rotation régulière, réduction de la portée PCI par tokenisation ou checkout hébergé, et surveillance/contrôles d'accès renforcés (MFA, least privilege, WAF, journaux et alertes). Démarrez par un audit ciblé des flux de paiement et des intégrations WooCommerce, corrigez en urgence tout élément pouvant initier un paiement sans authentification humaine, puis formalisez une procédure d'activation et de revue pour toute automatisation. Enfin, ouvrez un dialogue technique et contractuel avec votre prestataire de paiement pour vérifier la compatibilité SCA et définir des exemptions sécurisées ; ce travail coordonné transforme le risque en une automatisation contrôlée et exploitable.
Points clés à retenir
- Vérifier tous les points d'entrée capables d'initier un paiement (clés API, plugins, comptes admin, endpoints REST, webhooks).
- Réduire la surface d'attaque : déplacer les clés vers un coffre, utiliser la tokenisation ou un checkout hébergé, appliquer le moindre privilège et MFA.
- Adapter procédures et journalisation pour répondre aux exigences SCA (PSD2) et réduire la portée PCI via des solutions hébergées.
Foire Aux Questions
Les agents‑payeurs rendent‑ils obligatoires des changements réglementaires immédiats ?
Non. L’arrivée d’agents‑payeurs impose surtout une revue proactive des accès et des flux. Les obligations PSD2/SCA et PCI restent applicables ; il faut vérifier la compatibilité des flux automatisés et documenter toute exemption.
Faut‑il migrer immédiatement vers un checkout hébergé ?
Pas systématiquement, mais un checkout hébergé ou la tokenisation réduit la portée PCI et limite l'exposition des données de carte. C’est une priorité si des clés ou données de carte sont actuellement gérées par le site.
Quelles sont les vulnérabilités à corriger en urgence ?
Corrigez d’abord l’exposition de clés/tokens hors coffre, webhooks non authentifiés, endpoints publics permettant la création/validation de commandes et comptes admin sans MFA.
Comment gérer les exemptions SCA pour les paiements automatisés ?
Documentez précisément les conditions d’exemption avec votre prestataire de paiement et conservez une traçabilité. Planifiez des revues régulières pour éviter que les exemptions deviennent des vecteurs d’abus.
Marques citées
WordPress
Site officielCMS open source de reference pour creer, gerer et faire evoluer des sites web.
WooCommerce
Site officielExtension e-commerce de WordPress pour gerer catalogue, commandes et paiements.
Microsoft Copilot
Site officielAssistant IA de Microsoft integre aux usages bureautiques, recherche et developpement.
OpenAI
Site officielEntreprise a l origine de modeles generatifs utilises pour redaction, code et assistants IA.
Sources et Références
- Agents - LangChain Documentation
- Stripe Documentation - Payment Intents / Checkout / Tokens
- WooCommerce REST API
- Directive (UE) 2015/2366 (PSD2)
- PCI DSS - Guides and Resources
- IKEA, ASOS, Zoom… Plus de 175 sites piratés ont peut‑être tenté de voler vos données bancaires
- Brouillon interne : Agents IA capables de payer - préparation WordPress
Pourquoi cet article
Pourquoi ce sujet maintenant - signaux récents : OpenAI vient de lancer ChatGPT Wallet, une solution qui permet aux agents IA de régler des achats via les systèmes de paiement des commerçants ; Microsoft pousse Copilot comme « système d’exploitation du...